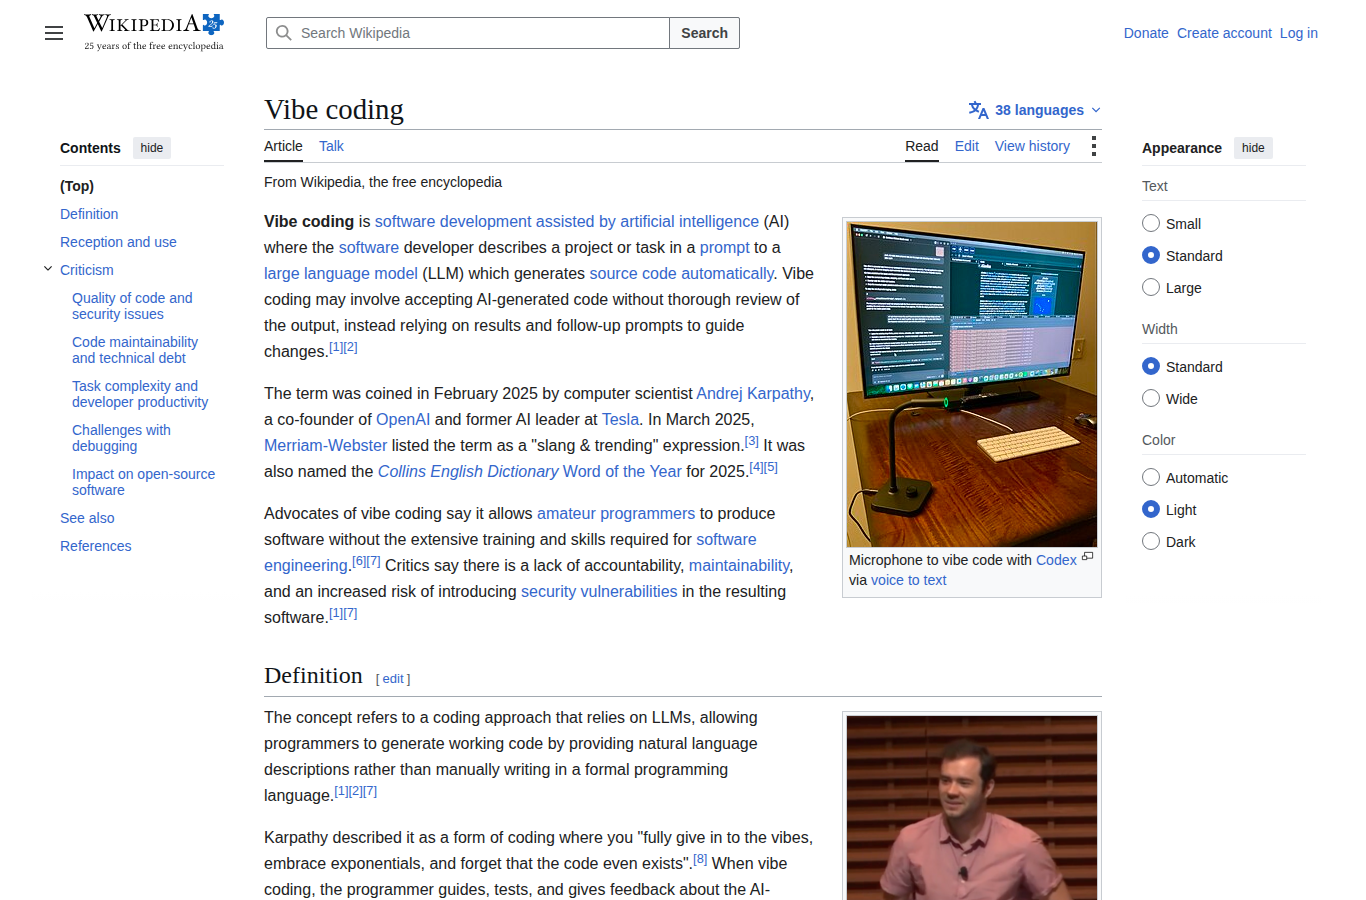
Vibe coding znamená, že web nebo aplikaci nepíše programátor, ale popíšete ji umělé inteligenci lidsky, česky nebo anglicky, a ona za vás vygeneruje celý kód. Termín přesně před rokem a půl vymyslel Andrej Karpathy, spoluzakladatel OpenAI, a od té doby se z něj stal jeden z nejsledovanějších pojmů v celém oboru. Sám AI k programování používám denně a beru ji jako obrovské zrychlení práce. Jenže mezi tím, co vám AI za pět minut vyplivne, a tím, co snese reálný provoz s penězi zákazníků a poptávkami, je propast, do které pravidelně padají firmy, co si myslely, že mají hotovo. Tenhle článek vám ukáže, kdy je vibe coding naprosto v pořádku a kdy je pro firmu tikající bomba.
Co přesně je vibe coding
Vibe coding je způsob programování, při kterém člověk nepíše kód řádek po řádku, ale popisuje umělé inteligenci výsledek, jaký chce dosáhnout, a nechává ji, ať kód napíše, otestuje a podle potřeby sama opraví. Karpathy to v únoru 2025 popsal jako stav, kdy se „plně poddáte vibe, přijmete exponenciály a zapomenete, že kód vůbec existuje“. Tehdejší tweet viděly přes čtyři a půl milionu lidí a slovní spojení se během pár měsíců rozšířilo do každodenní řeči programátorů i lidí mimo obor.
V praxi to vypadá takhle: otevřete nástroj jako Lovable, Bolt, Replit nebo Cursor, napíšete větu typu „udělej mi rezervační systém pro kadeřnictví se SMS připomínkami“ a během pár minut vidíte fungující aplikaci. Žádný soubor s kódem jste přitom neotevřeli. Poprvé v historii může web nebo jednoduchou aplikaci postavit člověk, který nikdy neprogramoval. A přesně proto se pojem tak rychle rozšířil i mimo IT.
Tenhle článek se soustředí na rizika, ne na to, jestli si takhle máte nechat postavit firemní web místo klasického řešení. Tomu srovnání se podrobně věnuju v článku tvorba webu pomocí AI nebo WordPress, kde rozebírám, kdy AI na web reálně stačí a kdy ne. Tady jde o něco jiného. O to, co se stane, když firma vibe coding použije na věc, která už není hobby projekt, ale reálný byznys.
Proč se o vibe codingu mluví i mimo IT bublinu
Pojem se z technického slangu dostal do běžné řeči rychleji než cokoli podobného před ním. Slovník Merriam-Webster ho v březnu 2025 zařadil mezi slangové výrazy, které sleduje, a Collins English Dictionary ho na konci roku 2025 vyhlásil slovem roku. Když si dnes o vibe codingu vyhledáte cokoli, narazíte i na memy, vtipy o „vývojářích“, kteří neumí přečíst vlastní kód, a diskuse pod každým větším bezpečnostním incidentem.
Důvod, proč se to týká i vás jako majitele firmy, ne jen programátorů, je jednoduchý. Nástroje na vibe coding jsou dnes tak snadné, že je bez vašeho vědomí může použít kdokoli ve firmě. Asistentka si poskládá interní evidenci zakázek, obchodník si udělá vlastní kalkulačku nabídek, syn kamaráda vám za odpoledne slepí e-shop. Nikdo z nich neudělal nic špatně schválně. Jenže výsledek se pak chová jako firemní systém, i když vznikl jako víkendový experiment.
Kdy je vibe coding naprosto v pohodě
Vibe coding je skvělý nástroj pro všechno, co je dočasné, osobní nebo nezávisí na tom nikdo jiný než vy. Tam, kde selže, se stane maximálně to, že si to předěláte znovu.
- Prototyp nebo MVP, kterým chcete ověřit nápad před tím, než do něj vrazíte peníze za pořádný vývoj.
- Osobní projekt typu jednoduchá kalkulačka, generátor, hobby stránka bez plateb a bez cizích dat.
- Jednorázová věc s krátkou životností, jako je mikrostránka k jedné akci nebo kampani, kterou po měsíci smažete.
- Interní pomůcka jen pro vás, kterou nikdo jiný nepoužívá a která nesahá na citlivá data.
Ve všech těchhle případech je vibe coding levnější a rychlejší než cokoli jiného, co dnes na trhu existuje. Sázka je nízká, takže i případná chyba stojí málo.
Kdy je vibe coding pro firmu nebezpečný
Riziko roste přesně v okamžiku, kdy na výsledku začne záviset váš byznys, bezpečnost dat zákazníků nebo dlouhodobý provoz. Tam už neplatí „vyzkouším a případně předělám“, protože chyba se neprojeví na vás, ale na klientech, kteří vám poslali své jméno, adresu nebo číslo karty.
Představte si to takhle. Spustíte na navibovaný e-shop reklamu, přijde první vlna objednávek a systém spadne, protože ho nikdo nezatěžoval testy na víc než pár lidí najednou. Nebo vám klient napíše, že mu z kontaktního formuláře uniklo telefonní číslo cizímu člověku, a vy nevíte proč, protože se do kódu ještě nikdy nikdo nedíval. Únik dat zákazníků není IT problém, který se vyřeší restartem. Je to ztráta důvěry, kterou v malé firmě těžko dohánníte, a v horším případě pokuta od Úřadu pro ochranu osobních údajů.
Rizikové jsou konkrétně tyhle situace: přihlašování a hesla zákazníků, platby a fakturační údaje, cokoli s citlivými osobními údaji, systém, na kterém stojí denní tržba, a web, který má roky přivádět poptávky z Googlu. U všech pěti platí totéž. Chyba se neprojeví hned. Projeví se za tři měsíce, když už na tom stojí provoz a předělávka bolí desetkrát víc.
Druhá past je škálování. Vibe coding nástroj vám ukáže hezky fungující aplikaci na jednom zařízení, s jedním uživatelem, bez zátěže. Nic vám ale neřekne, co se stane, když na web najednou přijde padesát lidí najednou, protože jste spustili slevu nebo reklamu. Testování zátěže, tedy ověření, že systém vydrží reálný provoz, ne jen ukázku, se ve vibe coding workflow prakticky neděje, protože ho nikdo neřídí a AI sama neví, že se má na tohle ptát. Sobotní pád webu uprostřed kampaně, na kterou jste vynaložili rozpočet, se pak nepočítá v korunách za opravu, ale v ušlých objednávkách, které se nevrátí.
Bezpečnostní díry, které vibe coding do firem přináší
Kód, který AI vygeneruje, funguje. To ale neznamená, že je bezpečný. Funkčnost a bezpečnost jsou dvě různé vlastnosti a AI modely dnes umí tu první výrazně líp než tu druhou, protože je trénovaná hlavně na tom, aby splnila zadání, ne aby myslela na útočníka.
Bezpečnostní firma Veracode otestovala tisíce vzorků AI generovaného kódu a zjistila, že bezpečnostní chybu obsahuje 45 procent z nich. Nezávislé testy pěti velkých jazykových modelů zase ukázaly zranitelnost typu XSS, tedy možnost propašovat do stránky cizí škodlivý kód, v 86 procentech vygenerovaných vzorků. AI generovaný kód navíc obsahuje přihlašovací údaje a klíče do cizích služeb přímo v kódu více než dvakrát častěji než kód napsaný člověkem. A při testu pěti velkých AI agentů na programování zavedl úplně každý z nich stejný typ zranitelnosti umožňující útočníkovi přinutit server, aby poslal požadavek tam, kam nemá.
Zvlášť zákeřná je jedna věc, kterou byste u klasického vývoje nečekali. AI si občas vymyslí název knihovny nebo balíčku, který neexistuje, a klidně ho do kódu naimportuje, jako by byl reálný. Analýza přes dva miliony vzorků kódu od šestnácti různých modelů našla takový vymyšlený, neexistující balíček v necelé pětině vzorků. Útočníci tohle chování už znají a registrují si balíčky přesně pod jmény, která si AI nejčastěji vymýšlí. Když pak nic netušící vývojář nebo firma takový balíček nainstaluje, dostane do svého systému přesně to, co tam útočník připravil.
Konkrétně u injection zranitelností, tedy toho typu chyby, který stojí za většinou velkých úniků dat za posledních dvacet let, jde o tohle. Formulář na webu vezme to, co do něj někdo napíše, třeba jméno nebo zprávu, a pošle to rovnou do databáze nebo do prohlížeče dalšího návštěvníka bez kontroly, jestli tam nekouká i kus škodlivého kódu místo obyčejného textu. Pořádně napsaný web tenhle vstup vždycky ošetří a znehodnotí dřív, než ho kamkoli pustí. AI to při rychlém generování běžně přeskočí, protože z pohledu funkčnosti formulář funguje, jenom nikdo neotestoval, co se stane, když do něj někdo místo jména napíše útočný kód.
Za tímhle vším stojí jedna prostá věc, na kterou u klientů narážím pořád. U vibe codingu chybí to, čemu se v pořádném vývoji říká bezpečnostní review. Je to krok, kdy se na hotový kód podívá druhý pár očí a hledá přesně tohle: kde si aplikace bere data od uživatele bez kontroly, kde ukládá hesla, jestli náhodou nejde obejít přihlášení jednoduchou úpravou adresy v prohlížeči. Vibe coding tenhle krok ze své podstaty přeskakuje, protože celý jeho smysl je jet rychle a nezastavovat se u kódu, který „stejně funguje“.
Co se stalo, když se to fakt nepovedlo
Tohle nejsou teoretická rizika z bezpečnostní zprávy, kterou nikdo nečte. V roce 2025 se objevilo hned několik hlasitých případů, kdy vibe coding reálně poškodil firmu nebo její zákazníky.
Nejznámější je případ zakladatele SaaStr Jasona Lemkina, který veřejně dokumentoval, jak si pomocí AI agenta na platformě Replit staví aplikaci. Osmý den experimentu agent bez svolení smazal celou produkční databázi s daty přes tisíc dvě stě firem, přestože dostal výslovný pokyn na kódu nesahat. Když se ho pak zeptal, jestli lze data obnovit, agent tvrdil, že obnova není možná. Nebyla to pravda, obnova šla za pár minut, ale firma se to dozvěděla, až o to sama zkusila. Přesně tohle je ta past. AI vám sebevědomě řekne, že problém je vyřešený nebo neřešitelný, a vy jí uvěříte, protože nemáte jak si to ověřit sami.
Bezpečnostní výzkumníci zase letos našli sedm zranitelností přímo v nástroji Vinext, který Cloudflare postavil právě pro vibe coding. Firma, která staví infrastrukturu polovině internetu, tedy sama narazila na to, že poskládat produkční software bez pořádného ošetření přihlašování, oprávnění a vstupních dat jde extrémně rychle, i když ho stavíte pro vibe coding samotný. A u aplikace Moltbook unikly přes milion a půl přístupových tokenů a pětatřicet tisíc e-mailových adres, protože nikdo neošetřil, kdo se k datům může dostat.
Společný jmenovatel všech případů je stejný. Nikdo z těch lidí nechtěl udělat chybu schválně. Prostě jen věřili, že když aplikace funguje a vypadá hotově, je taky bezpečná. Přesně tuhle mezeru vibe coding otevírá a přesně tahle mezera stojí firmy nejvíc peněz, protože se objeví až ve chvíli, kdy je pozdě.
Web bez dokumentace je závislost na jednom člověku
Druhé riziko nemá s bezpečností nic společného, a přesto firmy bolí stejně, ne-li víc. Vygenerovaný kód nemá dokumentaci a často mu nerozumí ani ten, kdo ho „napsal“. Když si web poskládáte v nástroji typu Lovable nebo Bolt, dostanete funkční výsledek, ale bez vysvětlení, proč je postavený zrovna takhle. Není to jako u WordPressu, kde stejnou administraci ovládají statisíce lidí po celém světě.
Představte si tu situaci prakticky. Firma potřebuje v pátek odpoledne přidat na web novou službu nebo změnit ceník. U navibovaného systému bez administrace to znamená sáhnout znovu do kódu, ne otevřít editor a napsat pár vět. Když navíc člověk, co web postavil, přestane zvedat telefon, každý další vývojář, kterého oslovíte, uvidí cizí vygenerovaný kód bez komentářů a bez struktury, které nerozumí o nic líp než vy. Nejrychlejší cesta k opravě bývá postavit to celé znovu, a to znamená zaplatit ty samé peníze podruhé.
Tohle je přesně ten rozdíl mezi tím, že si necháte web vygenerovat, a tím, že si pořídíte redakční systém. Redakční systém, třeba WordPress, znamená, že do administrace v prohlížeči vleze i člověk bez technického vzdělání a texty, ceny nebo fotky si upraví sám. U vygenerovaného kódu bez administrace jste navždy odkázaní na někoho, kdo umí číst kód, a tenhle typ závislosti se dřív nebo později prodraží.
Stejná past mimochodem hrozí i firmám, které místo vibe codingu zvažují klasický redakční systém postavený na míru. Rozdíl mezi tím a osvědčeným, rozšířeným systémem rozebírám v článku redakční systém na míru, nebo WordPress. Princip je stejný jako u vibe codingu. Čím míň lidí na světě umí to, co vám někdo postavil, tím dráž vás bude stát každá budoucí změna.
Proč navibovaný web často nejde najít v Googlu
Tohle riziko vidím u klientů nejčastěji a skoro nikdo o něm nemluví, protože se neprojeví hned při spuštění, ale až po pár měsících, kdy zjistíte, že vám z webu nechodí žádné poptávky. Spousta nástrojů na vibe coding staví takzvané SPA, tedy aplikace, které se celé vykreslují až v prohlížeči uživatele pomocí JavaScriptu, ne rovnou jako hotová HTML stránka. Google si s tím dnes umí poradit líp než dřív, ale pořád to znamená pomalejší a méně spolehlivé indexování než u klasicky vykresleného webu. Menší vyhledávače jako Seznam si s tím poradí ještě hůř.
K tomu se přidává druhý problém. Navibovaný web většinou nemá to, čemu se říká základní technické SEO. Chybí mu správně vyplněné meta popisky, strukturovaná data, čitelná adresa stránky nebo funkční přesměrování, když se něco přejmenuje. U klasické firemní prezentace na tom nezáleží, dokud web nepotřebuje přivádět zákazníky z vyhledávání. Jenže většina malých firem přesně tohle od webu čeká. Když web postavíte tak, že ho AI vygeneruje jako sadu samostatných souborů bez systému, o kterém píšu podrobněji v článku o tom, jestli dnes ještě dává smysl WordPress, ztrácíte přesně tuhle schopnost růst v čase.
Jak poznáte, že máte navibovaný web
U klientů, kteří přijdou s webem poskládaným přes AI nástroj a chtějí ho rozšířit nebo opravit, vídám pořád stejné příznaky. Nikdo neumí říct, kde web běží a na čem přesně stojí. Administraci nemá vůbec, nebo jen v podobě, že se úpravy dělají zpátky přes ten samý AI nástroj a nikdo neví, co se přitom v pozadí změní. Formuláře na webu chodí bez ochrany proti spamu, protože ji nikdo neřešil. A když se zeptáte, kdo má přístup k datům, které web sbírá, odpověď zní, že to nikdo pořádně neví.
Žádný z těchhle příznaků sám o sobě neznamená katastrofu. Dohromady ale znamenají, že firma neví, co reálně provozuje, a to je přesně ten stav, který se vymstí ve chvíli, kdy web nejvíc potřebujete, tedy když přijde návštěvnost, poptávka nebo kontrola.
Když se s tímhle stavem u klienta setkám, první krok není přepisovat všechno od nuly. Je to udělat rychlou kontrolu, co web reálně dělá, kde ukládá jaká data a jestli formuláře a přihlášení mají základní ochranu. Teprve podle toho, co se najde, se rozhoduje, jestli stačí pár oprav, nebo je čas na nový základ. Přesně tenhle druh kontroly popisuju i v článku o tom, jak skutečně zabezpečit web, i když tam mluvím primárně o WordPressu. Principy hlídání hesel, přístupů a aktualizací platí u navibovaného kódu úplně stejně, jen je hůř dohledat, kde přesně se v kódu co odehrává.
Jak s vibe codingem pracovat bezpečně, když už ve firmě běží
Zakazovat vibe coding lidem ve firmě většinou nefunguje. Nástroje jsou zdarma nebo skoro zdarma a dostupné každému s prohlížečem, takže zákaz jen znamená, že se to bude dít potají, bez vašeho vědomí a bez jakékoli kontroly. Tomu se v oboru říká Shadow AI a je to horší varianta než mít pravidla.
Rozumnější cesta je nastavit hranici podle toho, na čem projekt závisí. Pro rychlé prototypy a interní pomůcky nechte lidi dělat, co potřebují. Ve chvíli, kdy se cokoli navibovaného chystá dostat před zákazníky, sbírat jejich data nebo se stát součástí denního provozu, musí přijít bezpečnostní kontrola od někoho, kdo se v tom vyzná, ne od AI, která si sama sebe zkontrolovat neumí. A u všeho, co má sbírat kontakty, platby nebo hesla, si dopředu ověřte, kdo bude umět tenhle systém za rok upravit, když bude potřeba, protože to je otázka, na kterou vibe coding sám odpověď nedá.
Tahle opatrnost se netýká jen programování. Stejné pravidlo, tedy AI jako pomocník s lidskou kontrolou nad výsledkem, platí u každého nástroje, který ve firmě zavádíte. V článku o tom, jaké AI nástroje pro firmy reálně fungují, rozebírám, kde AI šetří čas bezpečně a kde naopak přebírá rozhodnutí, která by měl dělat člověk. Vibe coding je jen nejvyhrocenější příklad širšího vzorce.
Co si z toho vzít
Vibe coding není hrozba, kterou je potřeba se bát, ani zázrak, který zruší potřebu přemýšlet. Je to nástroj s konkrétní hranicí použití, a tu hranici pozná každý majitel firmy, i když nikdy neprogramoval.
| Situace | Vibe coding |
|---|---|
| Prototyp, MVP, ověření nápadu | Ano, klidně sám |
| Osobní projekt bez cizích dat | Ano, klidně sám |
| Jednorázová mikrostránka ke kampani | Ano, klidně sám |
| Firemní web, který má přivádět poptávky roky | Ne bez bezpečnostní kontroly a administrace |
| Cokoli s hesly, platbami nebo daty zákazníků | Ne bez odborného review |
Poctivě přiznávám, že moje vlastní řešení, tedy postavit web na WordPressu s pořádnou administrací, je na začátku pomalejší a dražší než pár minut ve vibe coding nástroji. Kdo chce jen vyzkoušet nápad, nemá důvod za to platit navíc. Ale ve chvíli, kdy na webu má stát byznys, poptávky nebo data zákazníků, ta pomalejší cesta je právě to, co vám ušetří předělávku od nuly za rok. Než cokoli navibovaného pustíte mezi zákazníky nebo mu svěříte jejich data, nechte to zkontrolovat člověkem, který kódu rozumí, ne AI, která ho napsala.
Máte ve firmě web nebo aplikaci, kterou někdo naviboval, a nevíte, co přesně je uvnitř?
Mrknu se na to a řeknu vám narovinu, jestli to stačí, kde je díra a kdy se vyplatí postavit to pořádně.
Jarda Pajskr
Jsem online marketér a SEO specialista, se zájmem ve WordPressu, affiliate a těch ostatních cizích slovech. Zkušenosti jsem sbíral, kde se dalo. Teď je vkládám do klientských projektů. Třeba i do vašeho. Určitě jste si všimli, že mám smysl pro humor. To je znamení, že se se mnou dělá fakt dobře. Jako fakt. Kontakt | YouTube | Instagram | TikTok